Ameaça na Memória RAM: Como Grupos de Ransomware Estão Roubando Credenciais e Como Proteger Sua Empresa
O cenário de cibergovernança e segurança digital evoluiu drasticamente. Os grupos de ransomware mais perigosos não se limitam mais a invadir um sistema e simplesmente criptografar arquivos de forma imediata. Hoje, os ataques são extremamente silenciosos, focados na extração de dados e no roubo de acesso privilegiado antes mesmo de dispararem qualquer alerta.
Recentemente, relatórios de inteligência de ameaças revelaram uma tática preocupante utilizada pelo grupo de ransomware Interlock (também conhecido como GOLD EMBRACE): o abuso de ferramentas legítimas de TI para analisar a memória RAM dos computadores e extrair credenciais de acesso.
Entenda a seguir como esse ataque funciona, por que ele representa um risco alto para as empresas e como garantir a proteção total da sua infraestrutura.
O Caso Interlock: Como Funciona o Ataque de Extração de RAM?
Diferente do modelo tradicional de Ransomware como Serviço (RaaS), o grupo Interlock opera como uma equipe especializada, desenvolvendo suas próprias ferramentas e conduzindo invasões customizadas.
Em investigações recentes de resposta a incidentes, descobriu-se que o grupo utilizou utilitários como o Volatility3 e o WinPmem — softwares originalmente legítimos criados para perícia digital e análise de memória — para varrer a memória física (RAM) dos computadores infectados.
Ao analisar a RAM do "Paciente Zero" (um computador Windows 10 que estava sem proteção ativa), os cibercriminosos conseguiram extrair:
- Hashes de senhas (NTLM e LM);
- Informações de contas de usuários locais e de domínio;
- Credenciais de serviços em nuvem, como a AWS.
 Velocidade Assustadora: Uma Cadeia de Ataque de 26 Horas
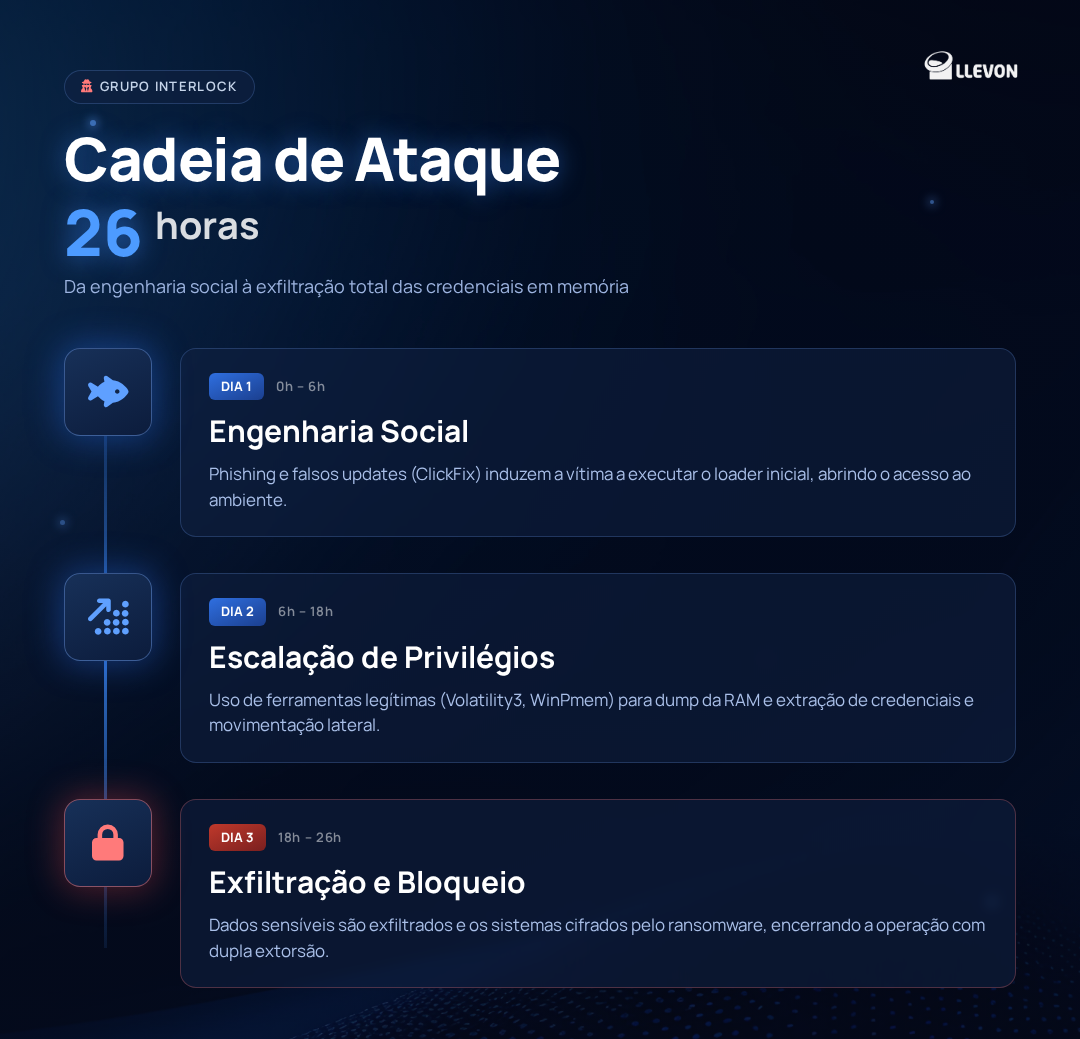
A eficiência do grupo impressiona pela rapidez. O intervalo entre o primeiro clique da vítima e a movimentação lateral para o Controlador de Domínio da empresa foi de pouco mais de 26 horas:
- Dia 1 – Engenharia Social (ClickFix): Um usuário acessou um site comprometido e foi enganado por uma tática de engenharia social, sendo induzido a colar um comando malicioso na janela "Executar" do Windows (
Win + R). Isso baixou um Trojan de Acesso Remoto (RAT) chamado NodeSnake. - Dia 2 – Escalação de Privilégios: Com o acesso inicial estabelecido, os atacantes realizaram mapeamento via LDAP e ataques de Kerberoasting para elevar seus privilégios no sistema.
- Dia 3 – Exfiltração e Bloqueio: Já como Administradores do Domínio, extraíram as credenciais da memória RAM, roubaram dados confidenciais e bloquearam o acesso da própria empresa aos seus servidores e hipervisores.
Além disso, o grupo faz uso agressivo de vulnerabilidades Zero-Day (falhas recém-descobertas e ainda sem correção oficial) em ativos de rede, provando que antivírus comuns e proteções básicas já não são suficientes.
 Por que Antivírus Tradicionais Não Conseguem Parar Esse Ataque?
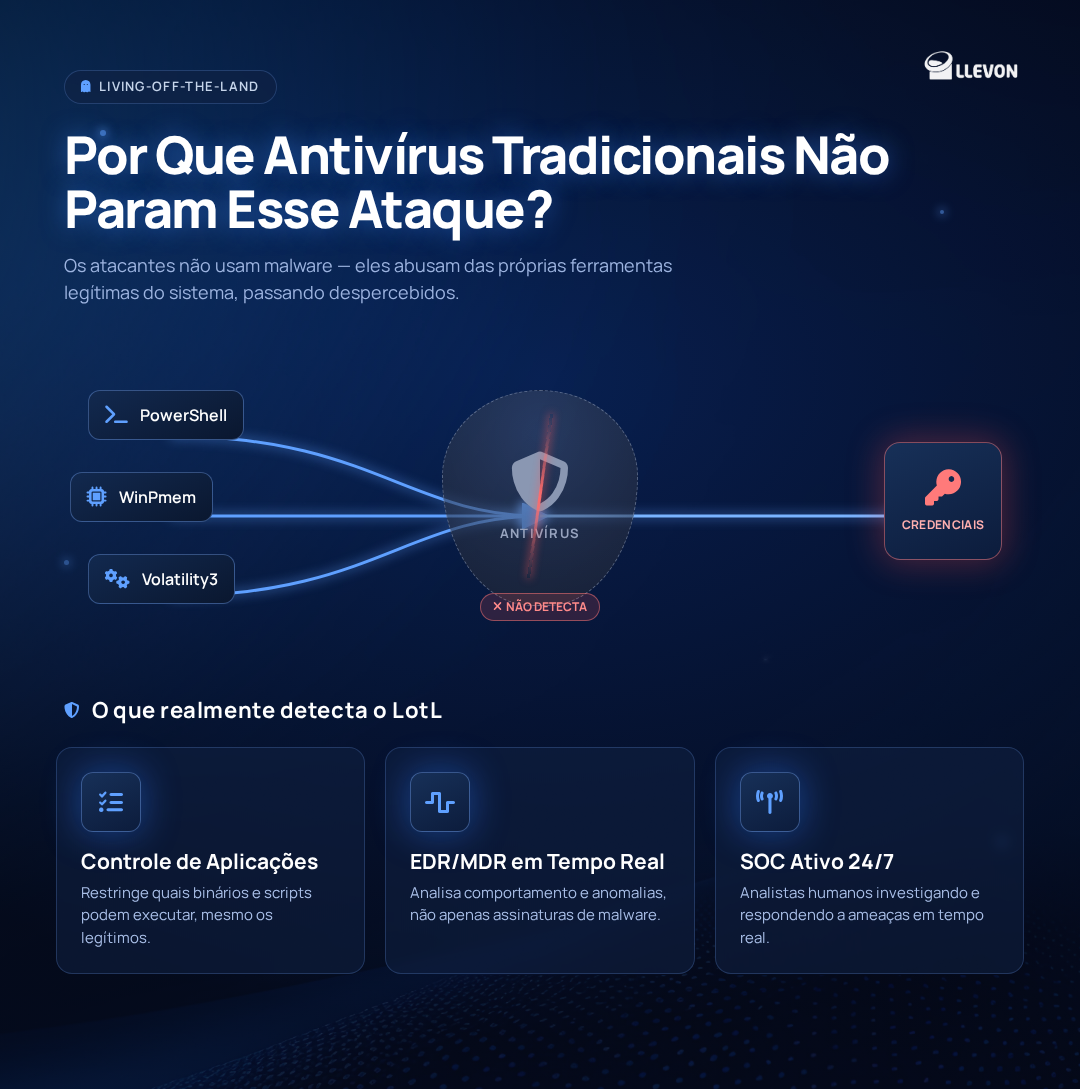
Essa técnica se enquadra no conceito de Living-off-the-Land (LotL) — quando invasores usam programas e comandos legítimos do próprio sistema operacional para realizar ações maliciosas sem levantar suspeitas do antivírus tradicional.
Para combater esse tipo de ameaça, a sua empresa precisa de:
- Controle rigoroso de aplicações: Impedir a execução de softwares perigosos de análise de memória em máquinas não autorizadas.
- Monitoramento de Comportamento (EDR/MDR): Detectar comportamentos anômalos em tempo real, como um comando de execução incomum ou varreduras de memória.
- SOC (Centro de Operações de Segurança) Ativo: Análise humana e automatizada contínua para intervir antes que a movimentação lateral atinja o coração da rede.
Proteja sua Infraestrutura com as Soluções de Segurança da LLevon
A sofisticação dos ataques cibernéticos exige respostas no mesmo nível de inovação. Na LLevon, entendemos que a segurança da informação é o pilar fundamental para garantir a continuidade e a resiliência do seu negócio.
Contamos com um Departamento de Segurança da Informação e um SOC (Security Operations Center) estruturado com tecnologias de ponta, incluindo Inteligência Artificial aplicada para detecção precoce de ameaças.
 O que a LLevon entrega para o seu negócio:
- 🛡️ Monitoramento e Detecção Contínua (SOC): Identificação de comportamentos suspeitos e respostas coordenadas antes que incidentes se tornem críticos.
- 🔎 Gestão Estruturada de Vulnerabilidades: Mapeamento de falhas, controle de aplicação e aplicação segura de correções e atualizações.
- 🤖 Segurança com Inteligência Artificial: Análise inteligente de dados para rastreabilidade de chamados, detecção de abuso de ferramentas legítimas e mitigação de riscos.
- 📊 Visão Consolidada de Riscos e Governança: Relatórios claros e acompanhamento contínuo para manter a diretoria e a TI sempre no controle.
Não espere um incidente acontecer para descobrir onde estão as falhas da sua rede.
📞 Converse com um de nossos especialistas e descubra como elevar o patamar de proteção e resiliência da sua empresa!